Os ataques cibernéticos já ultrapassam o ambiente digital e afetam diretamente o cotidiano das pessoas. Se antes o roubo de dados e informações corporativas era a grande preocupação, agora, cada vez mais, as ações de criminosos virtuais são uma ameaça ao funcionamento de serviços essenciais.
Segundo o Data Breach Investigations Report 2026, da Verizon, a exploração de vulnerabilidades em softwares e sistemas foi responsável por 31% das violações. O levantamento considerou mais de 31 mil incidentes e 22 mil casos de vazamento confirmadovazamentos, em 145 países.
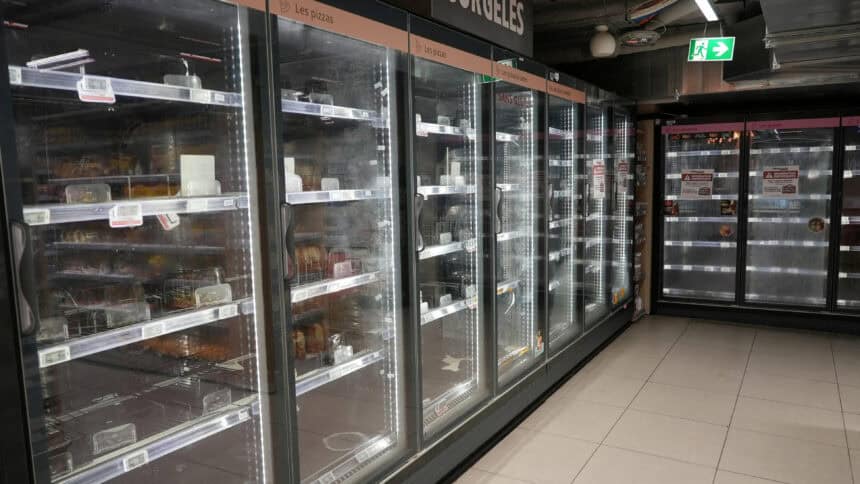
A tecnologia criou dependências que antes não existiam, e o recente ataque hacker a sistemas de refrigeração na Europa é um reflexo dessa realidade. A ação criminosa contra mais de 115 supermercados de pelo menos nove países europeus fez equipamentos usados para conservar alimentos chegarem a uma temperatura de 50° C.
“Uma vulnerabilidade nessas plataformas pode ser explorada e comprometer o funcionamento de operações que dependem dessa infraestrutura. O ataque não precisa acontecer diretamente na operação física, mas nos sistemas que dão suporte a ela”, afirma Arthur Igreja, especialista em tecnologia e inovação.
O risco, porém, não se limita ao setor varejista. Alguns setores mais vulneráveis merecem atenção especial pelo impacto que uma interrupção pode provocar na população, como serviços de água e saneamento, saúde, telecomunicações e transportes.
“Os problemas causados pela interrupção desses serviços impactam diretamente a população. O setor financeiro também merece uma atenção especial pela sua maior exposição a invasões”, explica Michele Nogueira, PhD em Ciência da Computação e professora e pesquisadora da UFMG (Universidade Federal de Minas Gerais).
Conexão dos segmentos digitais
A exposição desses segmentos também está relacionada à maneira como suas infraestruturas digitais estão conectadas. Igreja atribui essa exposição às fragilidades existentes nos mecanismos de controle e às conexões entre organizações e prestadores de serviços de tecnologia.
Um exemplo dessa dinâmica pode ser observado em episódios envolvendo o Pix no Brasil. Segundo o especialista, nesses casos, não houve ataque ao Banco Central nem violação do próprio sistema de pagamento, mas às empresas de tecnologia que prestavam serviços tinham credenciais de acesso ao ecossistema financeiro.
Esse tipo de ocorrência evidencia que uma invasão não precisa atingir diretamente uma grande instituição para provocar consequências em toda a cadeia de serviços.
A digitalização ampliou a integração entre redes, organizações e prestadores de serviços de tecnologia. Essa integração criou um ecossistema no qual diferentes agentes têm credenciais e permissões de acesso.
“Uma vulnerabilidade em uma empresa parceira pode comprometer outras organizações, mesmo que elas não tenham sido diretamente atacadas”, diz Igreja.
Ambientes vulneráveis à IA
No caso dos supermercados europeus, os invasores acessaram remotamente o sistema de controle industrial que gerenciava a temperatura das estruturas de refrigeração e alteraram a configuração, colocando a temperatura no nível máximo.
A escolha de alvos aparentemente banais faz parte da estratégia dos criminosos. “Além das perdas financeiras e logísticas, existe a visibilidade. Uma geladeira vazia produz imagens compreensíveis para qualquer pessoa e as imagens circulam rapidamente nas redes sociais. Um incidente tecnicamente limitado pode gerar repercussão muito maior do que sua extensão inicial”, diz a professora da UFMG.
A evolução das ferramentas tecnológicas também amplia a capacidade de atuação dos criminosos. A inteligência artificial já ajuda a identificar alvos, personalizar fraudes e explorar falhas conhecidas mais rapidamente, além de potencializar a atuação dos hackers, principalmente porque permite encontrar fragilidades e automatizar tarefas.
“Isso não significa que a IA esteja realizando invasões de forma autônoma ou que tenha saído de controle. Ela funciona como uma ferramenta que amplia a capacidade operacional dos criminosos”, diz Igreja.
Michele aponta quatro ameaças que merecem atenção: a exploração rápida de falhas conhecidas, o roubo de credenciais, o comprometimento de fornecedores e os ataques de ransomware, que podem interromper operações.
Proteção de sistemas
Diante das ações criminosas, firewalls, autenticação multifator, criptografia e detecção de intrusões continuam indispensáveis. Mas a questão, segundo a pesquisadora, passa a incluir também o que acontece quando um componente é comprometido e quais serviços precisam continuar funcionando.
“Resiliência cibernética não é invulnerabilidade. Proteger cada organização isoladamente já não basta, é preciso mapear as dependências entre sistemas, identificar os serviços essenciais e criar mecanismos que preservem suas funções críticas mesmo sob ataque”, diz Michele.
Acompanhe a Forbes no Google
Adicione a Forbes como fonte preferida no Google e encontre nossas notícias com mais facilidade.